複雑になるISMS-Pと海外認証、人材中心コンサルティングの限界にぶつかる
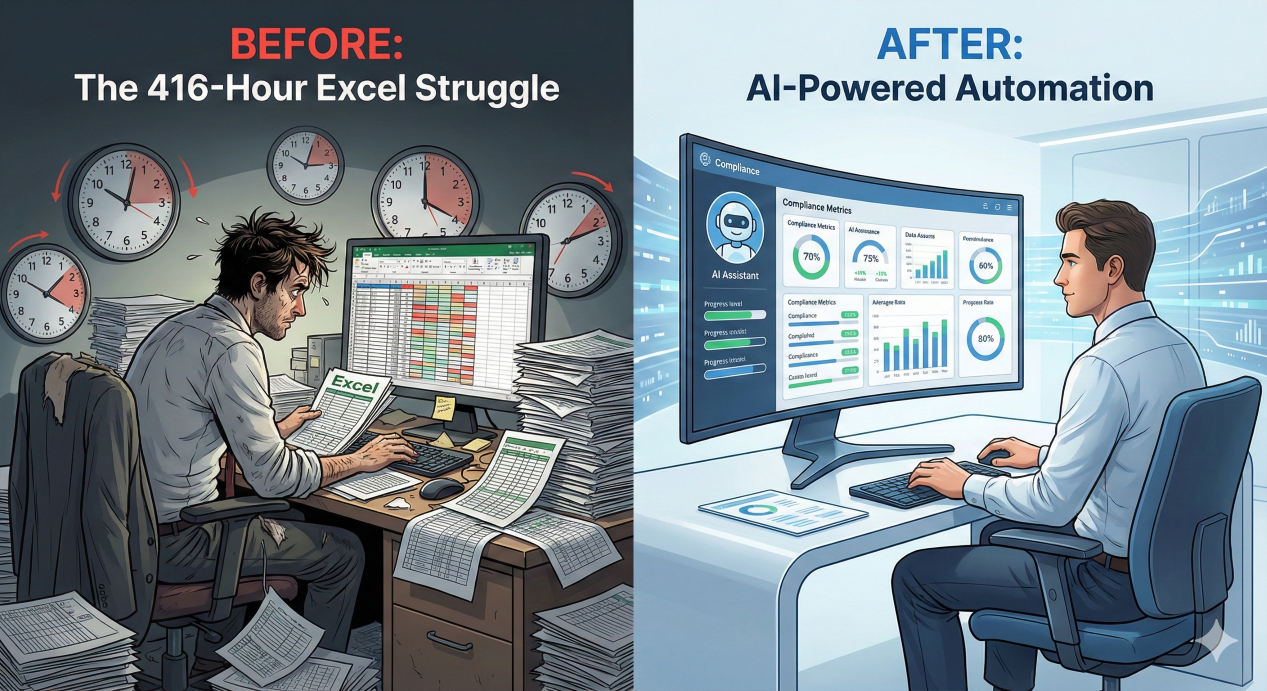
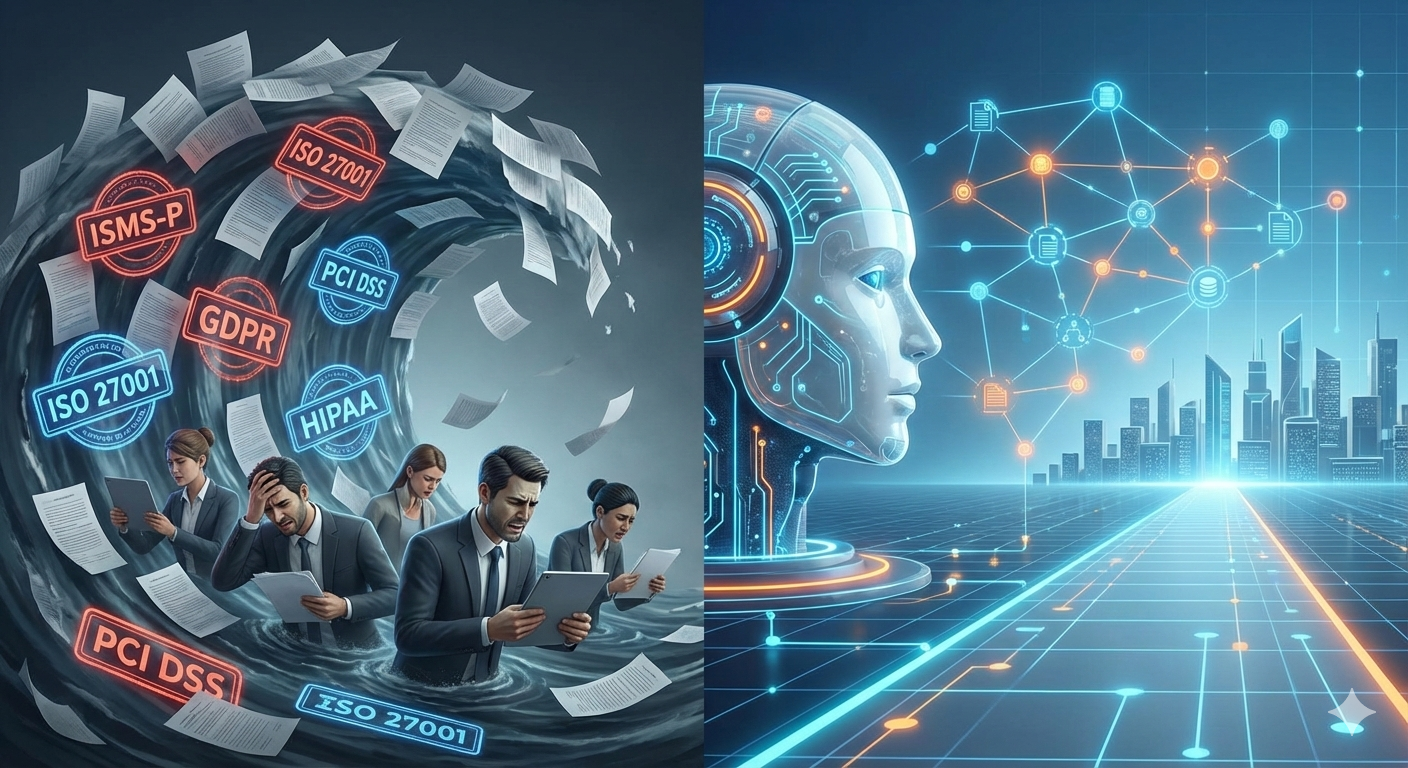
今日の企業にとって、コンプライアンスは、単純な法的義務を超えて信頼と持続可能性を確保するための重要な経営プロセスです。。しかし、情報保護、個人情報、産業別の規制が継続的に強化され、企業が担うべき「認証の重さ」はこれまで以上に重くなりました。. 果たして既存の人材中心コンサルティング方式でこの複雑な波を超え続けることができるでしょうか?研究開発計画書に盛り込まれた市場の冷酷な現実と代替案を探ってみます。 1. 「認証一つでは不足している」:多様化する規制環境 過去には、特定の認証のみを保有しても十分でした。しかし、今や企業は、事業領域に応じて国内外の複数の認証を並行しなければならない環境に置かれています。. 実際、70%以上のサービス組織が少なくとも6つ以上のフレームワークに同時に対応しているのが現在の実状です。. 2. 人材中心コンサルティングの「致命的限界」 多くの企業がこれらの複雑さを解決するために外部コンサルティングに頼っています。しかし、人が毎日この文書を見直しガイドする方法は明確な限界に達しました。. 3. 解決策:「AI エージェント」によるシステムの内在化 複雑な規定と限られた人的・財政資源との間の隙間を埋めるために コンプライアンス対応の自動化が緊急です. Klariskこのような次世代ソリューションは、単にチェックリストを管理するレベルを超えて、**「コンプライアンス担当者のように自分で判断して行動するAIエージェント」**を目指しています。 結論 従業員だけに依存するコンプライアンスの対応は、「下に落ちた毒に水を注ぐ」のようです。複雑になる認証環境で生き残るためには、規制の意味を理解し、証拠を自ら評価するインテリジェントシステムの導入が不可欠です。. 企業のコンプライアンスは、「コスト」ではなく自動化による「持続可能な資産」に変えなければならない時です。
複雑になるISMS-Pと海外認証、人材中心コンサルティングの限界にぶつかる 게시물 읽기"