
今日もセキュリティ認証審査シーズンが近づくと夜勤をご飯のようにしていますか?数百の制御項目がリストされたExcelファイルを開いておき、証拠資料が入ったフォルダを覆い、ため息をついておられる担当者の姿、これが大韓民国企業コンプライアンス現場の悲しい自画像です。
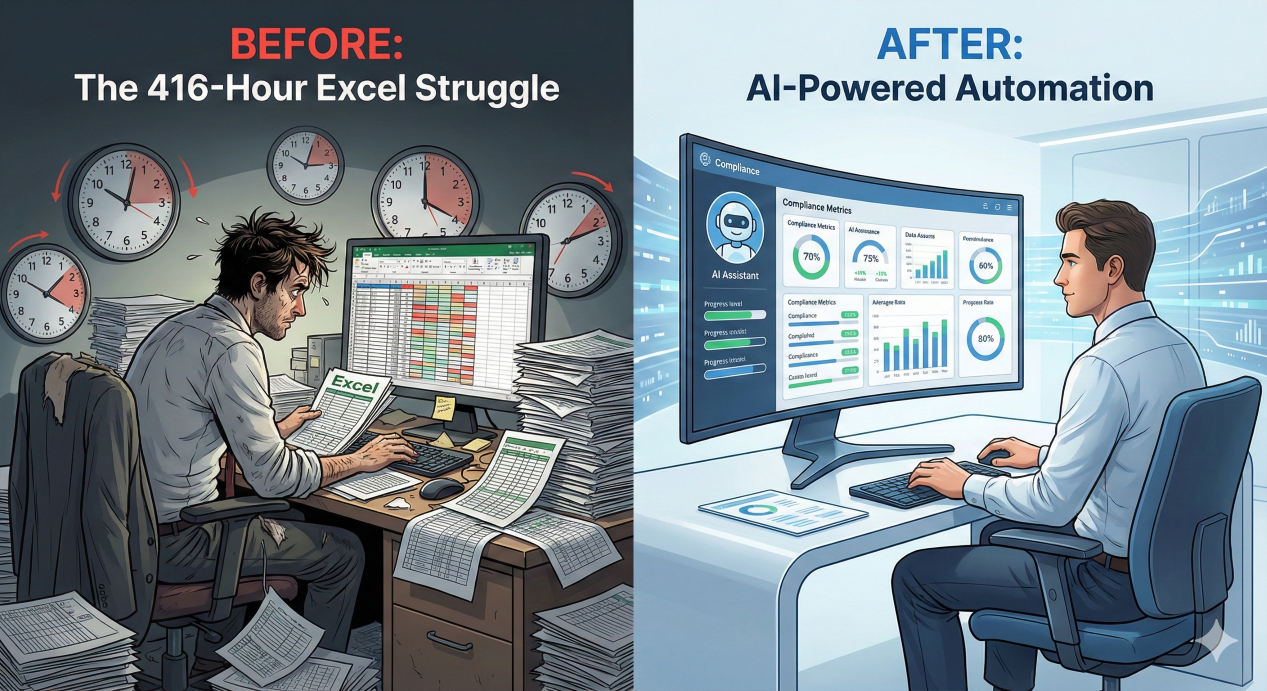
1年に52日(416時間)を「文書作業」に注ぐ現実
素晴らしい統計があります。企業のセキュリティ/コンプライアンス担当者がISMS-PやISO 27001などの認証審査に対応するため 年間平均416時間を投入するということです。
1日8時間勤務基準で計算するとなんと 52日です。一年中二ヶ月近い時間を、企業の実質的なセキュリティ水準を高める戦略的業務ではなく、認証基準に合わせてエクセルカーンを埋め、証明スクリーンショットを整理する「単純繰り返し行政業務」に捧げているわけです。
なぜこのように多くの時間がかかるのですか?
- 無限のおっぱい: 「サーバーアクセス履歴を送信してください」、「前月のセキュリティ教育参加者のリストはどこですか?」担当者は一日中社内のメッセンジャーと電子メールを送り、他の部署に資料を要請し、集合する「資料述語」を繰り返します。
- 複雑なマッピング(Mapping)操作: 収集した資料が何百もの認証基準のどれに該当するかを毎日照合し、リンクする必要があります。この過程はただの担当者の「感」と「経験」に依存し、エクセルの沼は深くしか行きません。
「担当者一人」を買うには大きすぎるリスク
より大きな問題は、このすべてのコースを担当者1人2人が引き受けているという点です。これは企業に深刻な潜在的なリスクをもたらします。
- ヒューマンエラーの日常化: 人が手作業で何千ものデータを扱うと、欠落や間違いは必然的です。これは、審査の際に減点要因となるか、実際のセキュリティスペースにつながる可能性があります。
- 担当者離脱時の業務麻痺: 認証ノウハウは、特定の個人の頭の中と個人PCのExcelファイルにのみ存在します。もしその担当者が退社したら?企業のコンプライアンス対応システムは一瞬で崩壊し、最初からやり直す必要があります。
- バーンアウトと職務満足度の低下: 専門性を発揮して会社のセキュリティ戦略を策定したい担当者にとって、無限の「エクセルシルム」は深刻なバーンアウトを引き起こします。
今は「エクセル」を放し、「AI仲間」を迎える時間
いつまでも貴重な人材をエクセル刑務所に閉じ込めることはできません。幸いにも技術は発展し、コンプライアンス業務にも AIベースの自動化 風が吹いています。
計画書に記載されているソリューション(Klarisk)のような最新の技術を導入すると、作業環境は劇的に変わります。
- 探さないでください、AIが持ってきます: AIは社内システム(Jira、Slack、Google Driveなど)と連動し、必要な証明資料を自動的に識別して収集します。 416時間の大部分を占めていた「資料収集」時間が大幅に短縮されます。
- コンテキストを理解するためのスマートなマッピング: 単純なキーワードマッチングではありません。 AIが規制の意味と収集された文書の内容を理解し(Semantic Understanding)、「この文書はISO 27001のA.12.3.1項目の証明」と自動的にリンクします。
- 常時監視システムへの移行: 1年に1回運転する「宿題」ではなく、AIが365日24時間企業のコンプライアンス状態をチェックし、脆弱性を知らせる「常時管理体系」が可能になります。
結論
年間416時間。この時間を単純な繰り返し操作から解放して担当者に返すとしたら、当社のセキュリティレベルはどれくらい高くなりますか?
今「エクセルとのシルム」は止まり、よりスマートなコンプライアンス対応を始めなければならない時です。それが担当者を保護し、さらに企業のリスクを減らす最も確実な投資です。