
過去の企業にとって、コンプライアンス(規制遵守)は「すれば良いこと」あるいは「面倒だがやむを得ずにしなければならない費用」ほどとされていました。しかし、今日のデジタルビジネス環境では、コンプライアンスは企業の尊敬を決定します 生存の問題ログの位相は完全に異なりました。
1.これ以上「罰金」で終わらない:強力な規制と懲罰的損害賠償
デジタル大転換時代、データの価値が高まっただけに、これを保護するための規制バリアも前例なく高まっています。
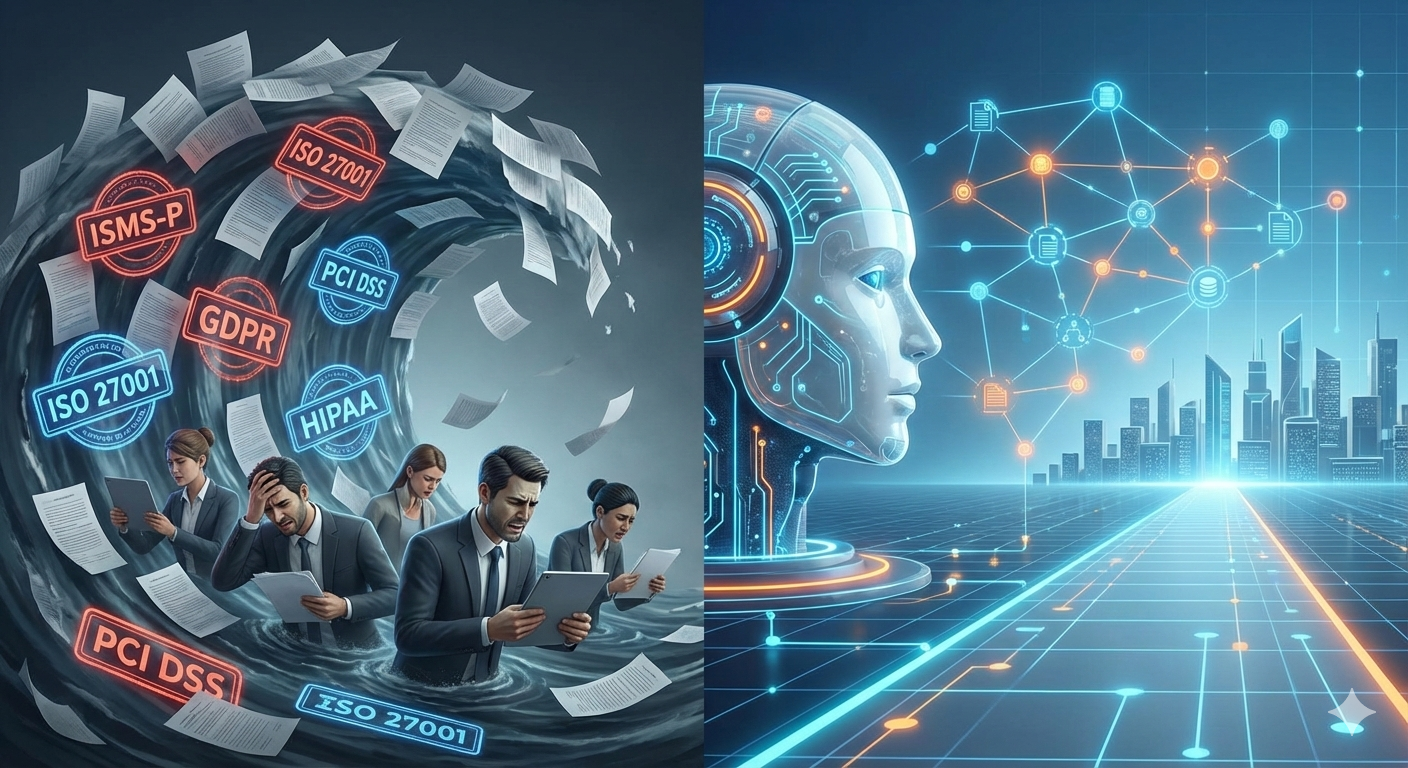
- 国内外の規制の同時多発的強化: 国内のISMS-P、個人情報保護法はもちろん、欧州のGDPR、制定予定のEU AI Actなど、世界中で企業に求めるセキュリティと倫理基準が厳しくなっています。
- 余裕がない法的責任: 単純な過怠料レベルを超えました。個人情報の漏洩やセキュリティ事故が発生した場合、企業は莫大な課徴金とともに「懲罰的損害賠償」という致命的な金銭的リスクに直面することになります。 1つの間違いが企業のドアを閉めることもできます。
2. グローバル市場進出の必須入場券(License to Play)
コンプライアンスは、単に法律を守るための消極的な行為ではなく、ビジネスを拡大するための積極的な投資です。
- 海外進出の前提条件: グローバル企業と提携したり、海外市場にサービスを開始したりするには、国際標準認証(ISO 27001など)またはその国の規制遵守を証明する必要があります。コンプライアンスを満たさないと、市場参入自体は不可能です。
- 顧客信頼の尺度: 顧客は自分のデータを安全に扱う企業を選択します。コンプライアンス認証は、企業の信頼性を証明する最も確実なマークです。
3. 既存方式の限界:「費用の沼」に陥った企業
問題は、大半の企業が依然として過去の非効率的な方法でこの巨大な規制の波に対応していることです。計画書で指摘した現実は次のとおりです。
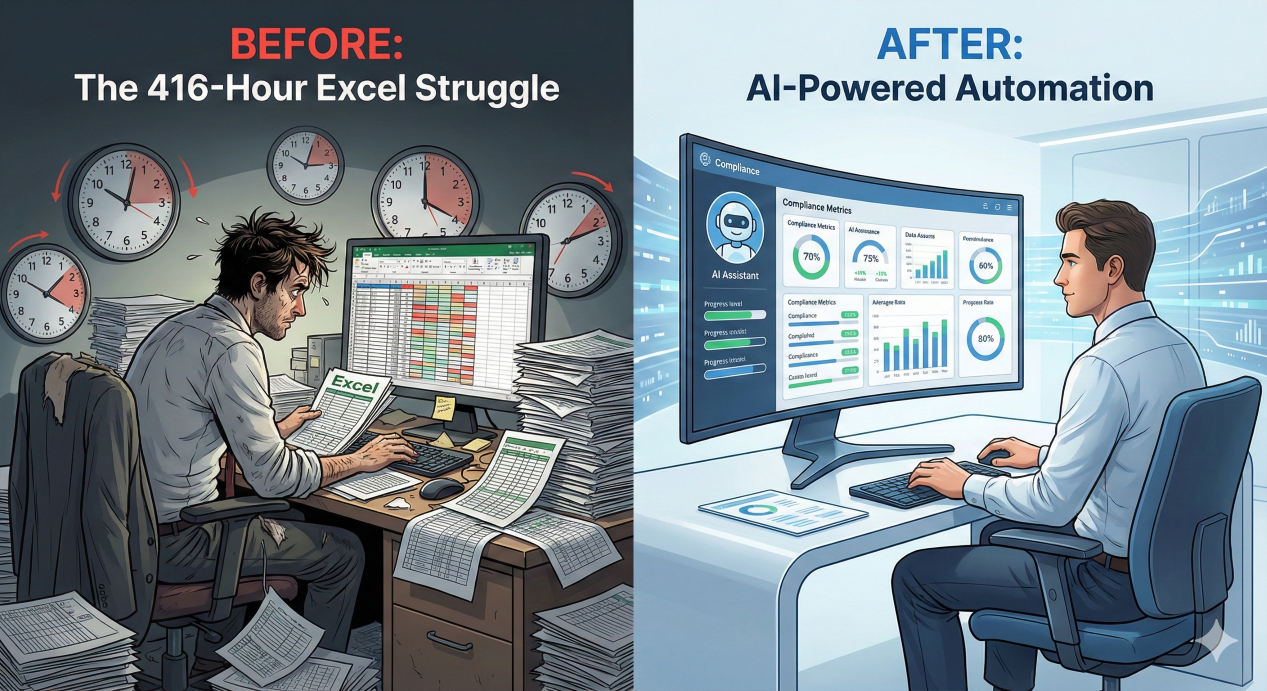
- 無限の手作業(Excel Hell): 数百、数千のセキュリティ管理項目をExcelで管理し、担当者は毎年400時間以上を証明資料を見つけて合わせる単純な繰り返し作業に費やしています。
- 高コストの外部コンサルティングに依存: 複雑な規制を解釈し適用するためには、高額な外部コンサルティングに頼っていますが、これは1回限りの認証取得にとどまらず、継続的な管理システムを作成することはできません。
- 人的エラーのリスク: 人が手作業で進んでいると、規定解析の誤りや欠落が発生する危険性が残り、担当者が退社するとノウハウが断絶する悪循環が繰り返されます。
4. 生存のための選択:技術による「コンプライアンス自動化」への移行
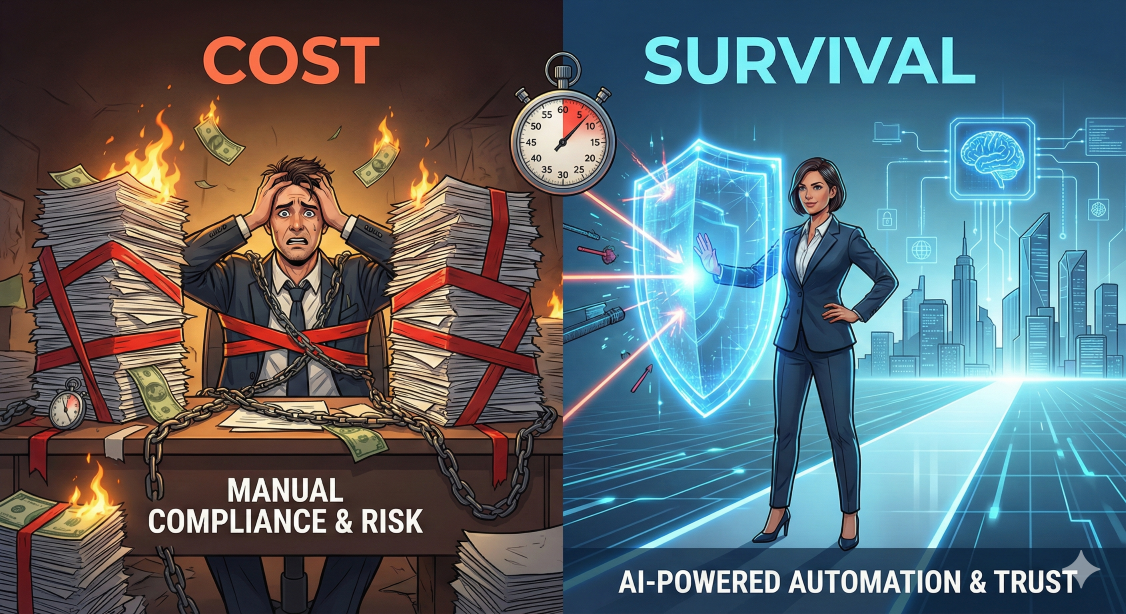
結局、「コストか生存か?」という質問に対する答えは明確です。コンプライアンスを単純な費用で払い、放置すると、企業の生存が危うくなります。
今は視点を変えなければなりません。非効率的な手作業やコンサルティング費用を削減し、 技術(AIおよび自動化ソリューション)を導入してコンプライアンス対応体制を内在化することが唯一の生存戦略です。
- 継続的なモニタリング: 年に一度運転する宿題ではなく、常時的に企業のセキュリティ状態を確認し、リスクを管理する必要があります。
- AIベースの効率化: 複雑な規制と企業内部文書をAIが分析して自動的にマッピングし、脆弱性を見つける技術を使用して人員の無駄を最小限に抑える必要があります。
結論
今日の企業にとって、コンプライアンスは避けられない巨大な流れです。これを「費用」だけで見て苦しむのか、それとも技術を通じて効率的に対応し、企業の持続可能な「生存」競争力にするかを選ぶべき時です。